On ne protége pas ce qu’on ne voit pas
Malheureusement il arrive encore trop souvent que c’est l’acte de malveillance porté contre un système d’information (SI) qui va mettre en visibilité des composants de celui-ci. Le SI d’une entreprise vit, évolue, grandit et se diversifie dans le temps. Des changements et des adaptations y sont régulièrement apportés, parfois de façon incontrôlée pour répondre à une situation d’urgence: des équipements sont ajoutés, d’autres retirés, des règles de sécurité sont appliquées, modifiées ou supprimées, des changements devant être temporaires restent en place indéfiniment, etc…
Une démarche de sécurisation du SI ne commence pas par l’étude des meilleures appliances ou solution de sécurité du moment, elle commence par une question essentielle :
« Ai-je la complète visibilité de l’infrastructure que je souhaite sécuriser? »
Auditer votre SI va permettre de répondre positivement à cette question pour engager plus sereinement la réflexion sur les moyens de sécurisation adaptés à mettre en œuvre et prioriser les plans d’actions associés.
Pas de fumée sans feu
Un évènement de sécurité sur un SI est souvent précédé de signaux faibles avant-coureurs : apparition de flux inconnus, modification de permission sur un répertoire ou un fichier, connexions à des heures incongrues ou depuis des zones géographiques douteuses, des pics de trafic atypique, une hausse ou une baisse soudaine des processus actifs sur un serveur, etc..
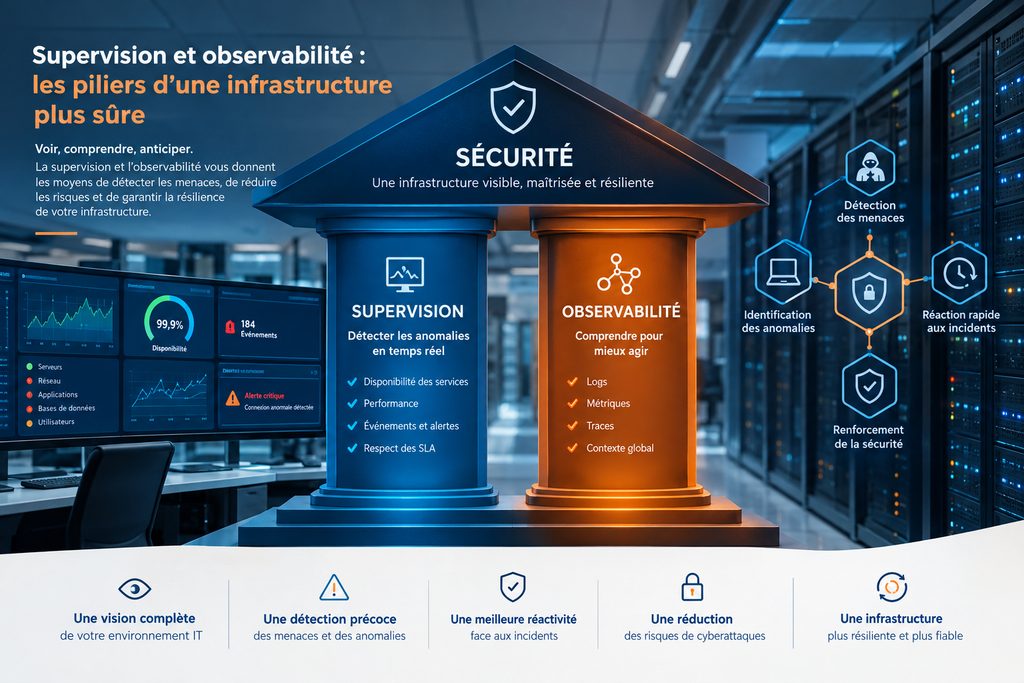
L’analyse de ces signaux et les actions conséquentes de neutralisation du risque ne peuvent être réalisées sans un écosystème de supervision et d’observabilité efficace et fonctionnel.
Observer et superviser efficacement son SI est un exercice qui s’inscrit dans la durée pour couvrir l’analyse de tous les cycles et évènements normaux et légitimes de vos opérations. c’est aussi et surtout connaître ses habitudes de fonctionnement, ses tendances pour qu’un comportement anormal soit très tôt détecté et neutralisé.