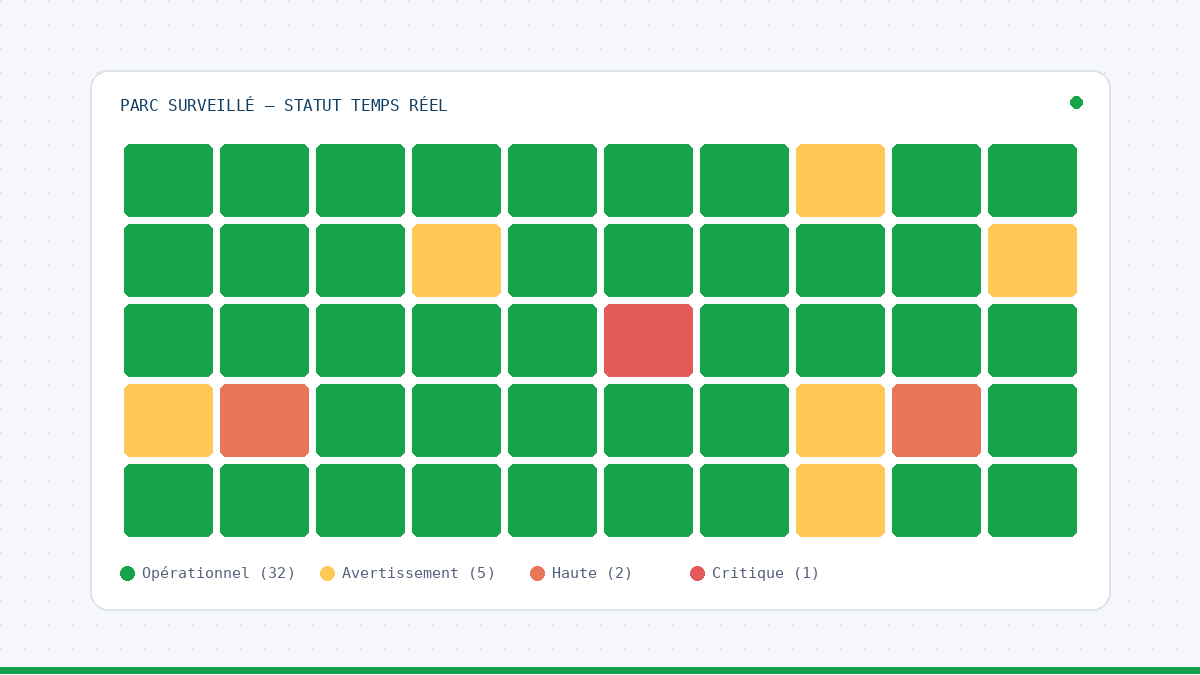
Beaucoup d’entreprises fonctionnent avec une supervision partielle, artisanale, ou simplement absente — jusqu’au jour où un incident révèle qu’elles pilotaient à l’aveugle. Voici cinq signes qui indiquent qu’il est temps de s’en occuper avant que ce soit un client, ou un dirigeant, qui vous le fasse remarquer.
1. Vous apprenez les pannes par vos utilisateurs
Si le premier signal d’un serveur down, d’une application lente ou d’un lien réseau saturé est un appel ou un ticket d’un utilisateur, votre infrastructure n’a pas de supervision proactive — elle a des utilisateurs qui font ce travail à votre place. Le délai entre le début d’un incident et sa détection, c’est du temps où le problème s’aggrave sans que personne n’agisse.
2. Personne ne sait combien d’équipements sont en production
C’est plus fréquent qu’on ne le pense, surtout après plusieurs années de croissance organique, de rachats, ou de rotation d’équipes IT. Sans cartographie à jour, il est impossible de garantir qu’un équipement critique est bien surveillé — on ne peut pas superviser ce qu’on ne sait pas avoir.
3. Vos alertes, quand elles existent, sont ignorées
Une boîte mail qui reçoit 200 alertes par jour n’alerte plus personne — elle devient du bruit. C’est un des pièges classiques d’une supervision mal calibrée : trop de seuils par défaut, pas de hiérarchisation par criticité, pas de logique d’escalade. Le résultat est pire qu’une absence de supervision, parce qu’il donne un faux sentiment de sécurité.
4. Vous ne pouvez pas répondre à « depuis quand » ou « à quelle fréquence »
Face à un incident récurrent, une question revient toujours : est-ce la première fois, ou est-ce que ça arrive régulièrement sans qu’on l’ait remarqué ? Sans historique de métriques, il n’y a pas de réponse fiable — seulement des impressions. C’est aussi ce qui empêche d’anticiper : une dégradation progressive de performance, visible dans l’historique, ne l’est pas dans un simple coup d’œil ponctuel.
5. Un audit de conformité ou un client grand compte a posé la question
De plus en plus d’appels d’offres et d’audits de sécurité (ISO 27001, LPM pour les OIV, exigences contractuelles de grands comptes) demandent explicitement une preuve de supervision active de l’infrastructure. Découvrir cette exigence au moment de répondre à un appel d’offres, plutôt que d’y être déjà préparé, coûte du temps — et parfois le contrat.
Ce que ça coûte de ne rien faire
Le coût d’une infrastructure non supervisée ne se voit pas dans un budget — il se voit dans le temps de résolution des incidents (souvent doublé ou triplé sans détection proactive), dans les heures perdues à chercher la cause d’un problème sans historique, et dans la confiance des clients ou des équipes internes après un incident qui aurait pu être évité.
Pour aller plus loin : Comment choisir le bon outil de supervision
Si deux de ces signes ou plus vous parlent, un audit de l’existant — quelques jours, pas des semaines — suffit généralement à savoir précisément où vous en êtes et ce qui mérite d’être traité en priorité.